Negatiivne hoiak
Koolitused tunduvad tüütud ja frustreerivad — sisu kaob enne, kui klikitakse "Lõpeta moodul".
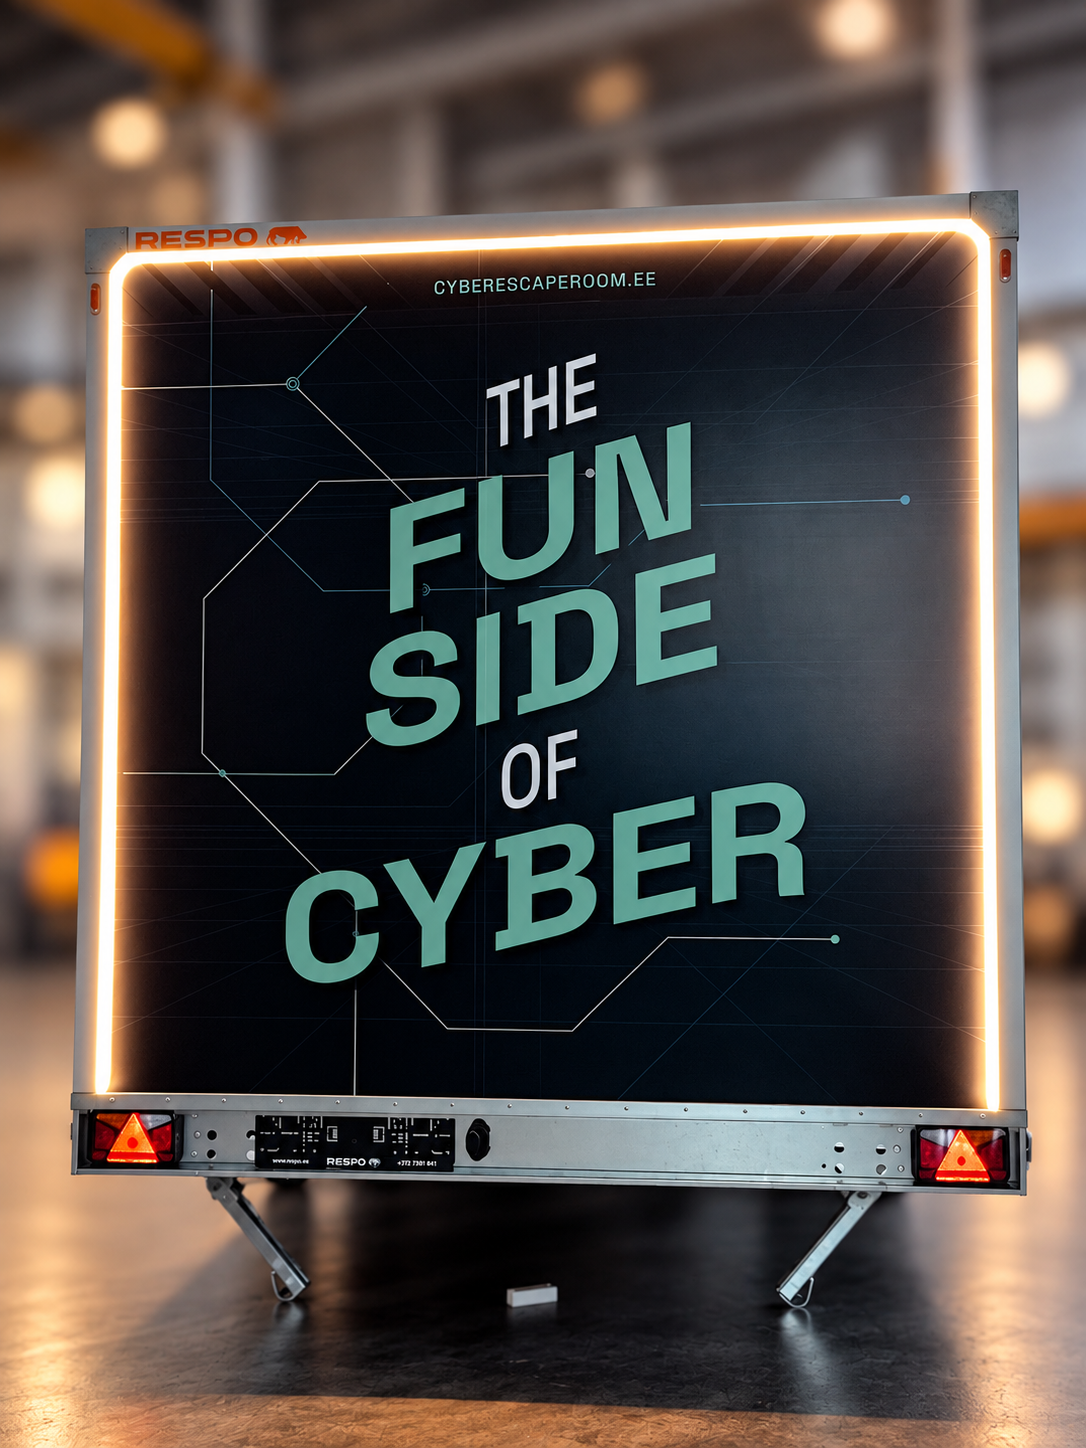
Cyber Escape Room on mobiilne, praktiline küberturbe koolituskogemus, mille toome otse teie tiimi, ürituse või organisatsiooni juurde.
Ei mingeid klassiruume. Ei slaidiesitlusi. Ei järjekordset loengut sellest, miks ei tohiks kahtlastele linkidele klikkida. Osalejad astuvad Cyber Escape Roomi sisse ning mõtlevad ja tegutsevad ise nagu häkkerid. Meie missioon on lihtne: muuta küberteadlikkus millekski, mida inimesed kogevad, mitte millekski, millest neile räägitakse. Meie toome ruumi. Meie toome stsenaariumid. Teie toote tiimi.
Mõtle nagu häkker. Enne kui keegi mõtleb nagu sina.
Tänased küberkoolitused on enamasti kohustus, mitte kogemus. Need ei muuda inimese tegelikku käitumist hetkel, kui see kõige rohkem loeb — kell 16.42, kolmapäeval, postkastis avanenud kirjas.
Koolitused tunduvad tüütud ja frustreerivad — sisu kaob enne, kui klikitakse "Lõpeta moodul".
Linnukese saamine ei tähenda päris oskust. Klikipõhine kontroll ei treeni reaktsiooni surve all.
Üks moodul kõigile — ei arvesta rolle, sektorit ega varasemat teadlikkust. Tulemus on keskpärasus.
Inimlik eksimus pole äär — see on peavärav. Statistika räägib sellest, miks tehniline kaitse üksinda ei piisa.
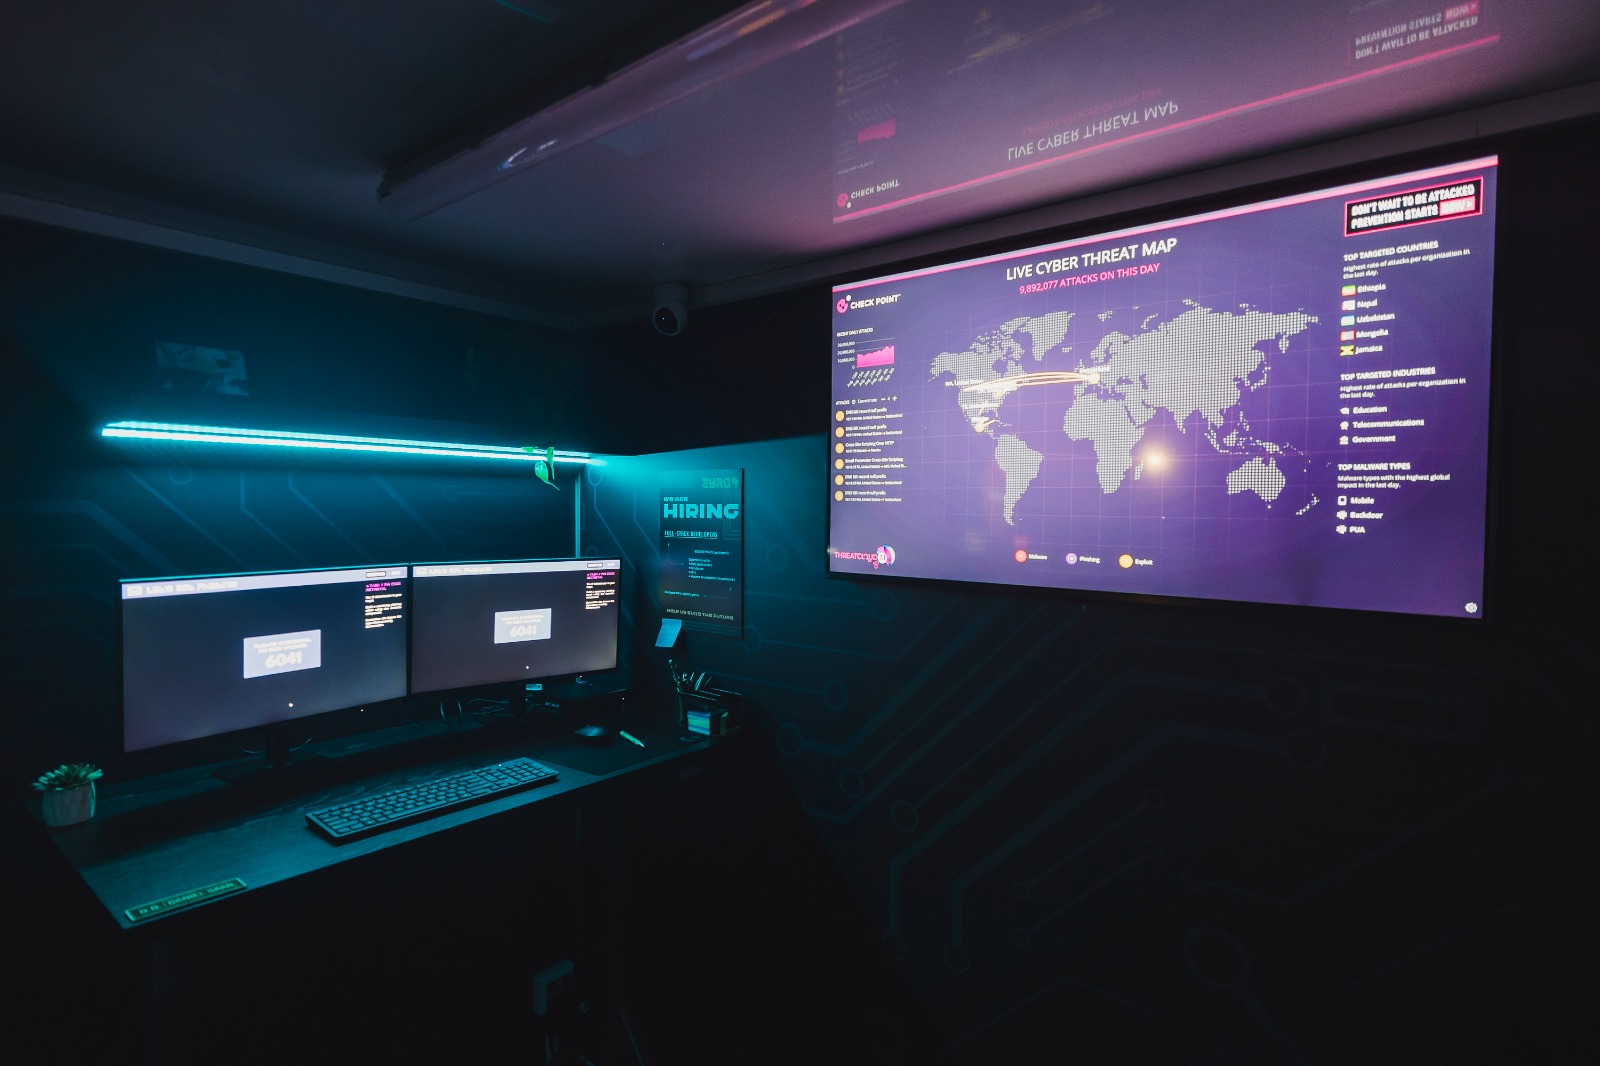
Escape Room paneb osalejad astuma häkkeri kingadesse. Ajasurve all ja realistlike turvanõrkuste keskel peavad meeskonnad leidma haavatavusi, ära kasutama nõrkusi ja täitma oma missiooni. Alles ründaja vaatenurka kogedes mõistavad nad tõeliselt küberkaitse väärtust.
Iga seanss läbib neli stsenaariumi, mis on koostatud reaalsete intsidentide põhjal. Lisatud saab spetsiifilisi mooduleid (sektor, roll, militaar vs tsiviil) — võtmed kätte.
 SCENARIO_A
Võltsdirektor küsib kiiret ülekannet. Kaks sõnumit, kolm libalülti, üks õige otsus. Treenib instinkti ära tunda sotsiaalse manipuleerimise mustreid.
 SCENARIO_B
Aadressriba pikslitäpsusega võltsitud. Domeen on õige-kuni-tähe-kaupa. Õpetab lugema päiseid, linke ja käitumismustreid päris-aja jooksul.
 SCENARIO_C
Lekkinud andmebaasid, korduvkasutus, post-it taga ekraani. Tiim peab leidma õige autentimismudeli surve all — ja kaitsma võtmekontot.
 SCENARIO_D
Avalik Wi-Fi, kahtlased laiendused, USB-mälupulk laual. Iga otsus jätab jälje — õpime nägema rünnakupinda igapäevatöös.

Messidele, konverentsidele ja ettevõtete tiimiüritustele loodud 15-minutiline versioon, mis muudab küberturvalisuse millekski, mida saab päriselt kogeda.
Piisavalt lühike messile. Piisavalt mõjus, et muuta seda, kuidas inimesed küberturvalisust tajuvad.
Mitte slaide. Mitte definitsioone. Vaid neli oskust, mida saab esmaspäeva hommikul tööle kaasa võtta.

Mõista ründajate psühholoogiat ja tehnilist teostust — vaata mängulauda mõlemalt poolt.

Arenda välja "kübervaist", mis märkab detaile enne, kui kahju saab tekkida.

Säilita külm närv ja järgi protokolle surve all olles — treenitud reaktsioon, mitte paanika.

Praktilised tööriistad ja rutiinid igapäevaseks digitaalseks kaitseks — kodus, kontoris, väljas.
Pärast iga mängu võtame koos osalejatega kogetu kokku- arutame läbi turvanõrkuste olemuse ning järgmised praktilised sammud nende ennetamiseks.
Cyber Escape Room muudab küberkaitse oskuseks — mitte lihtsalt teadmiseks.
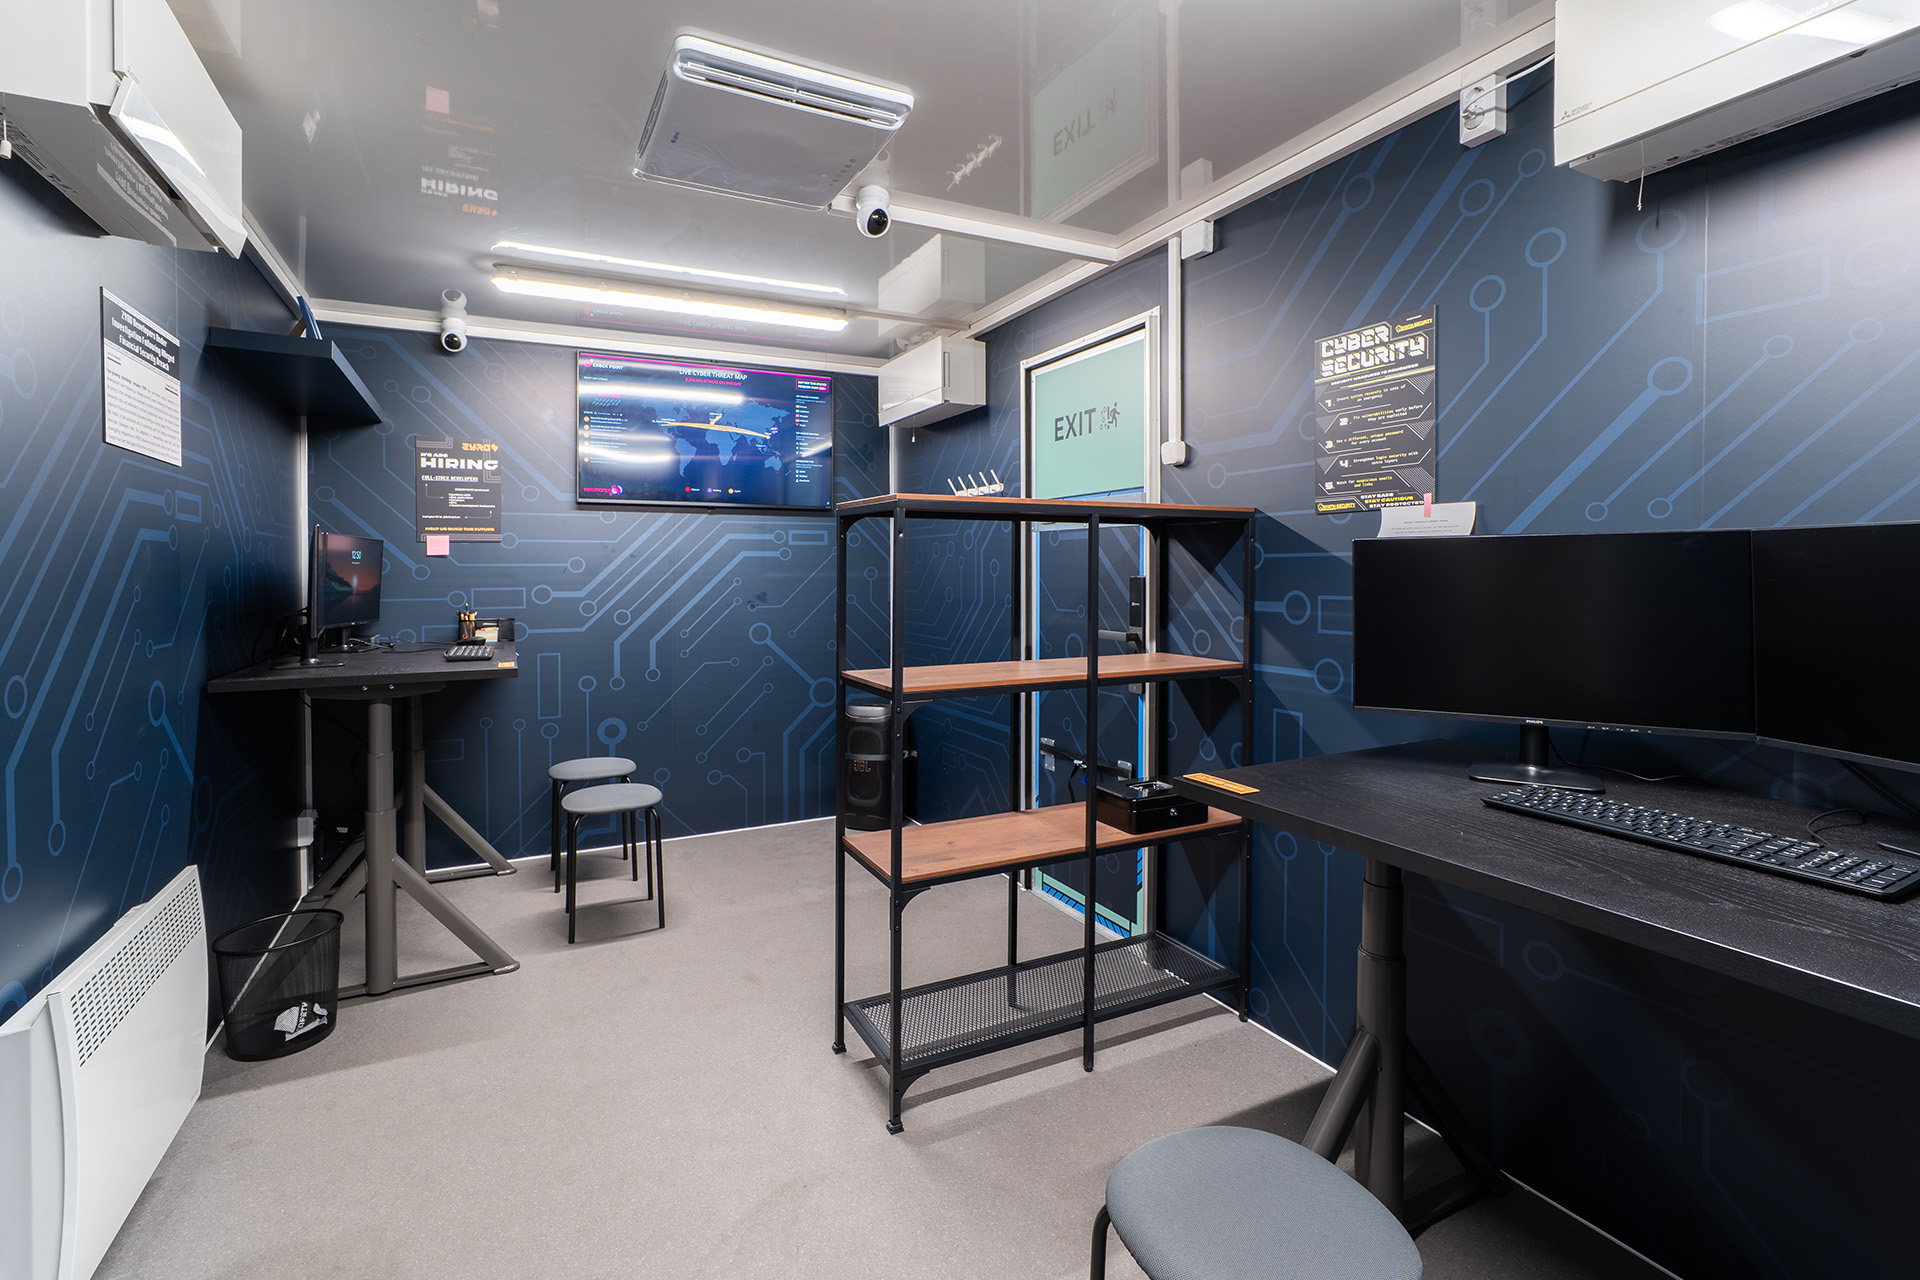
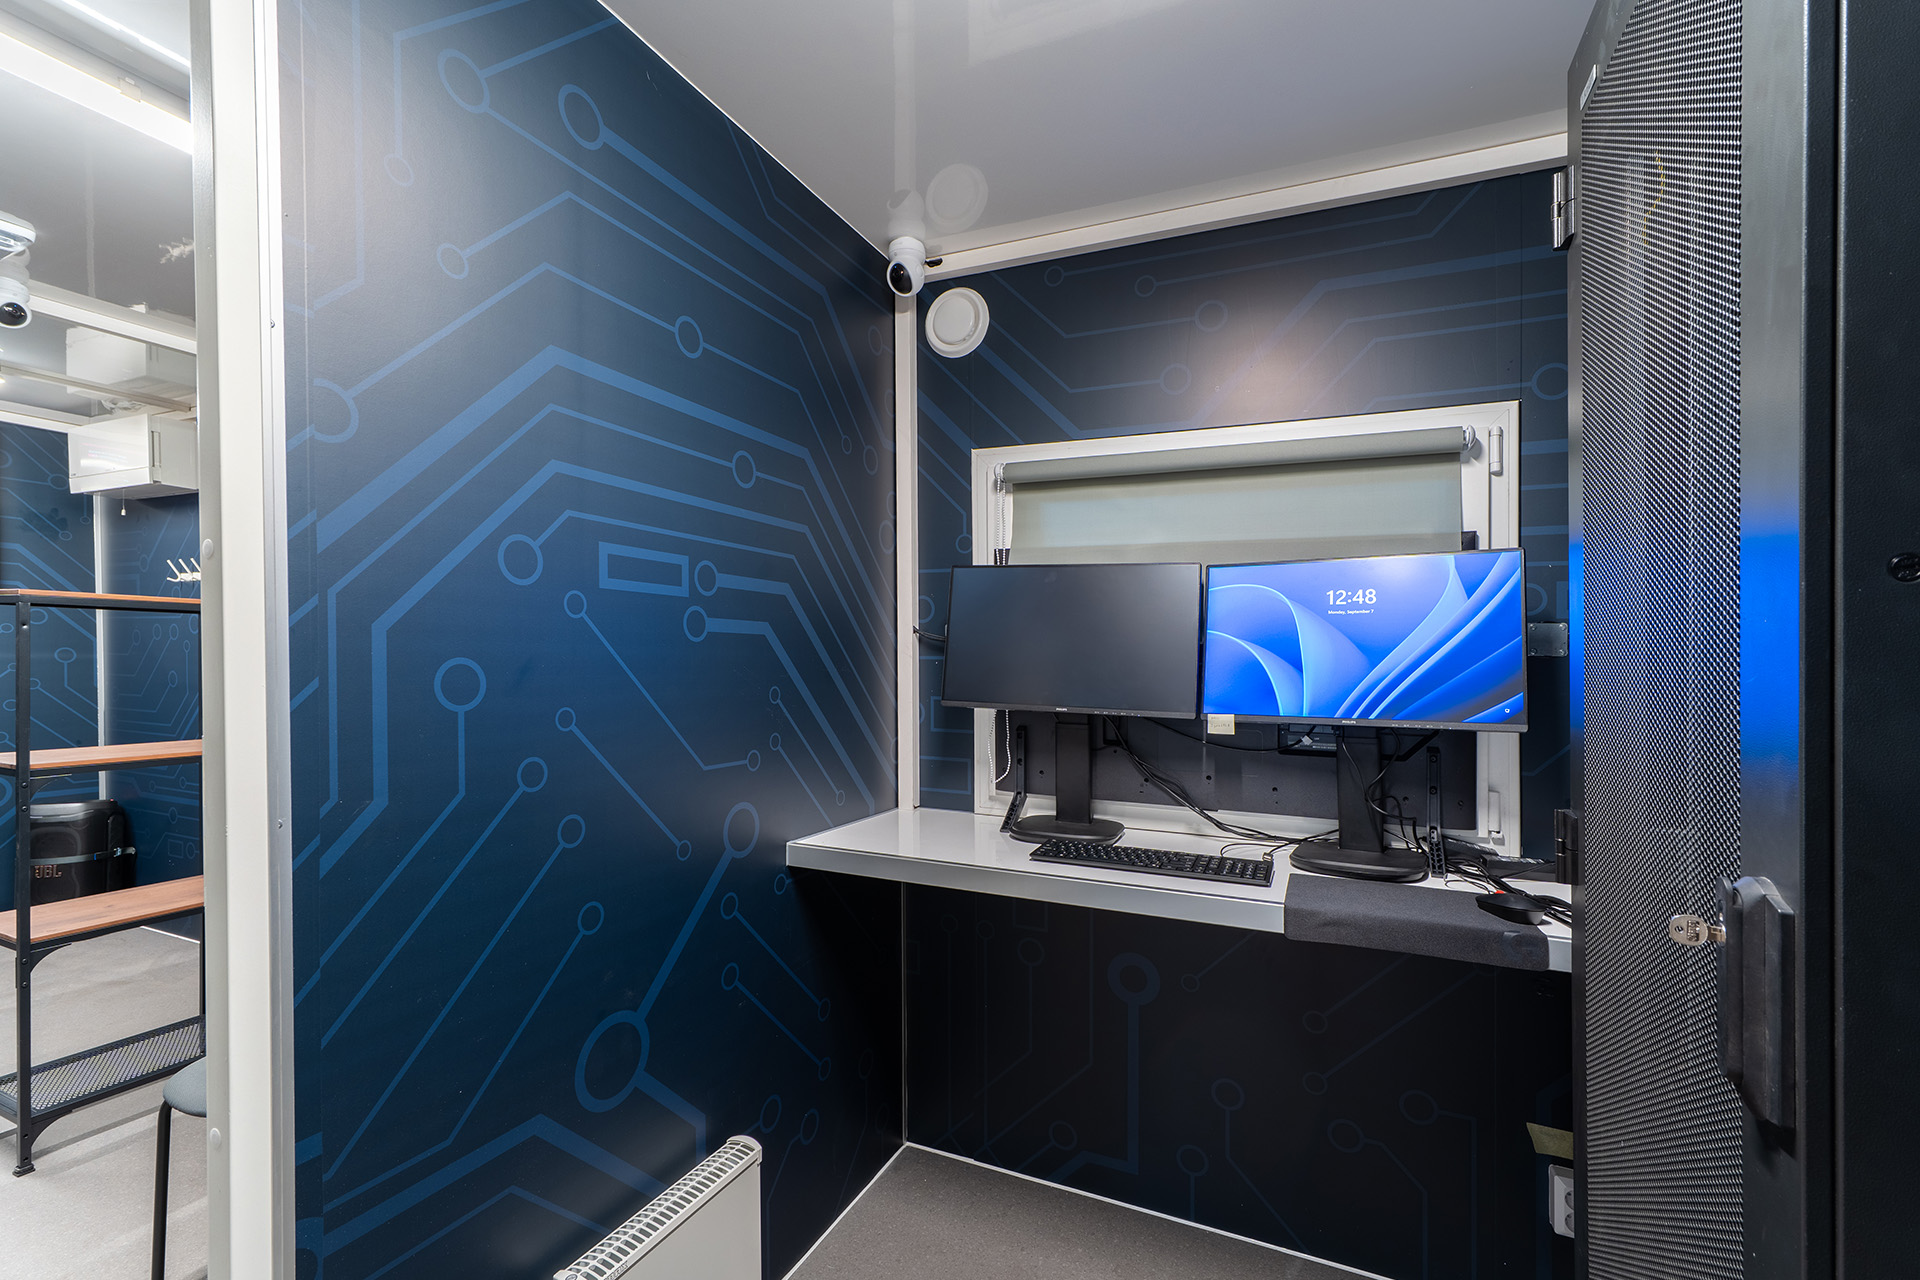
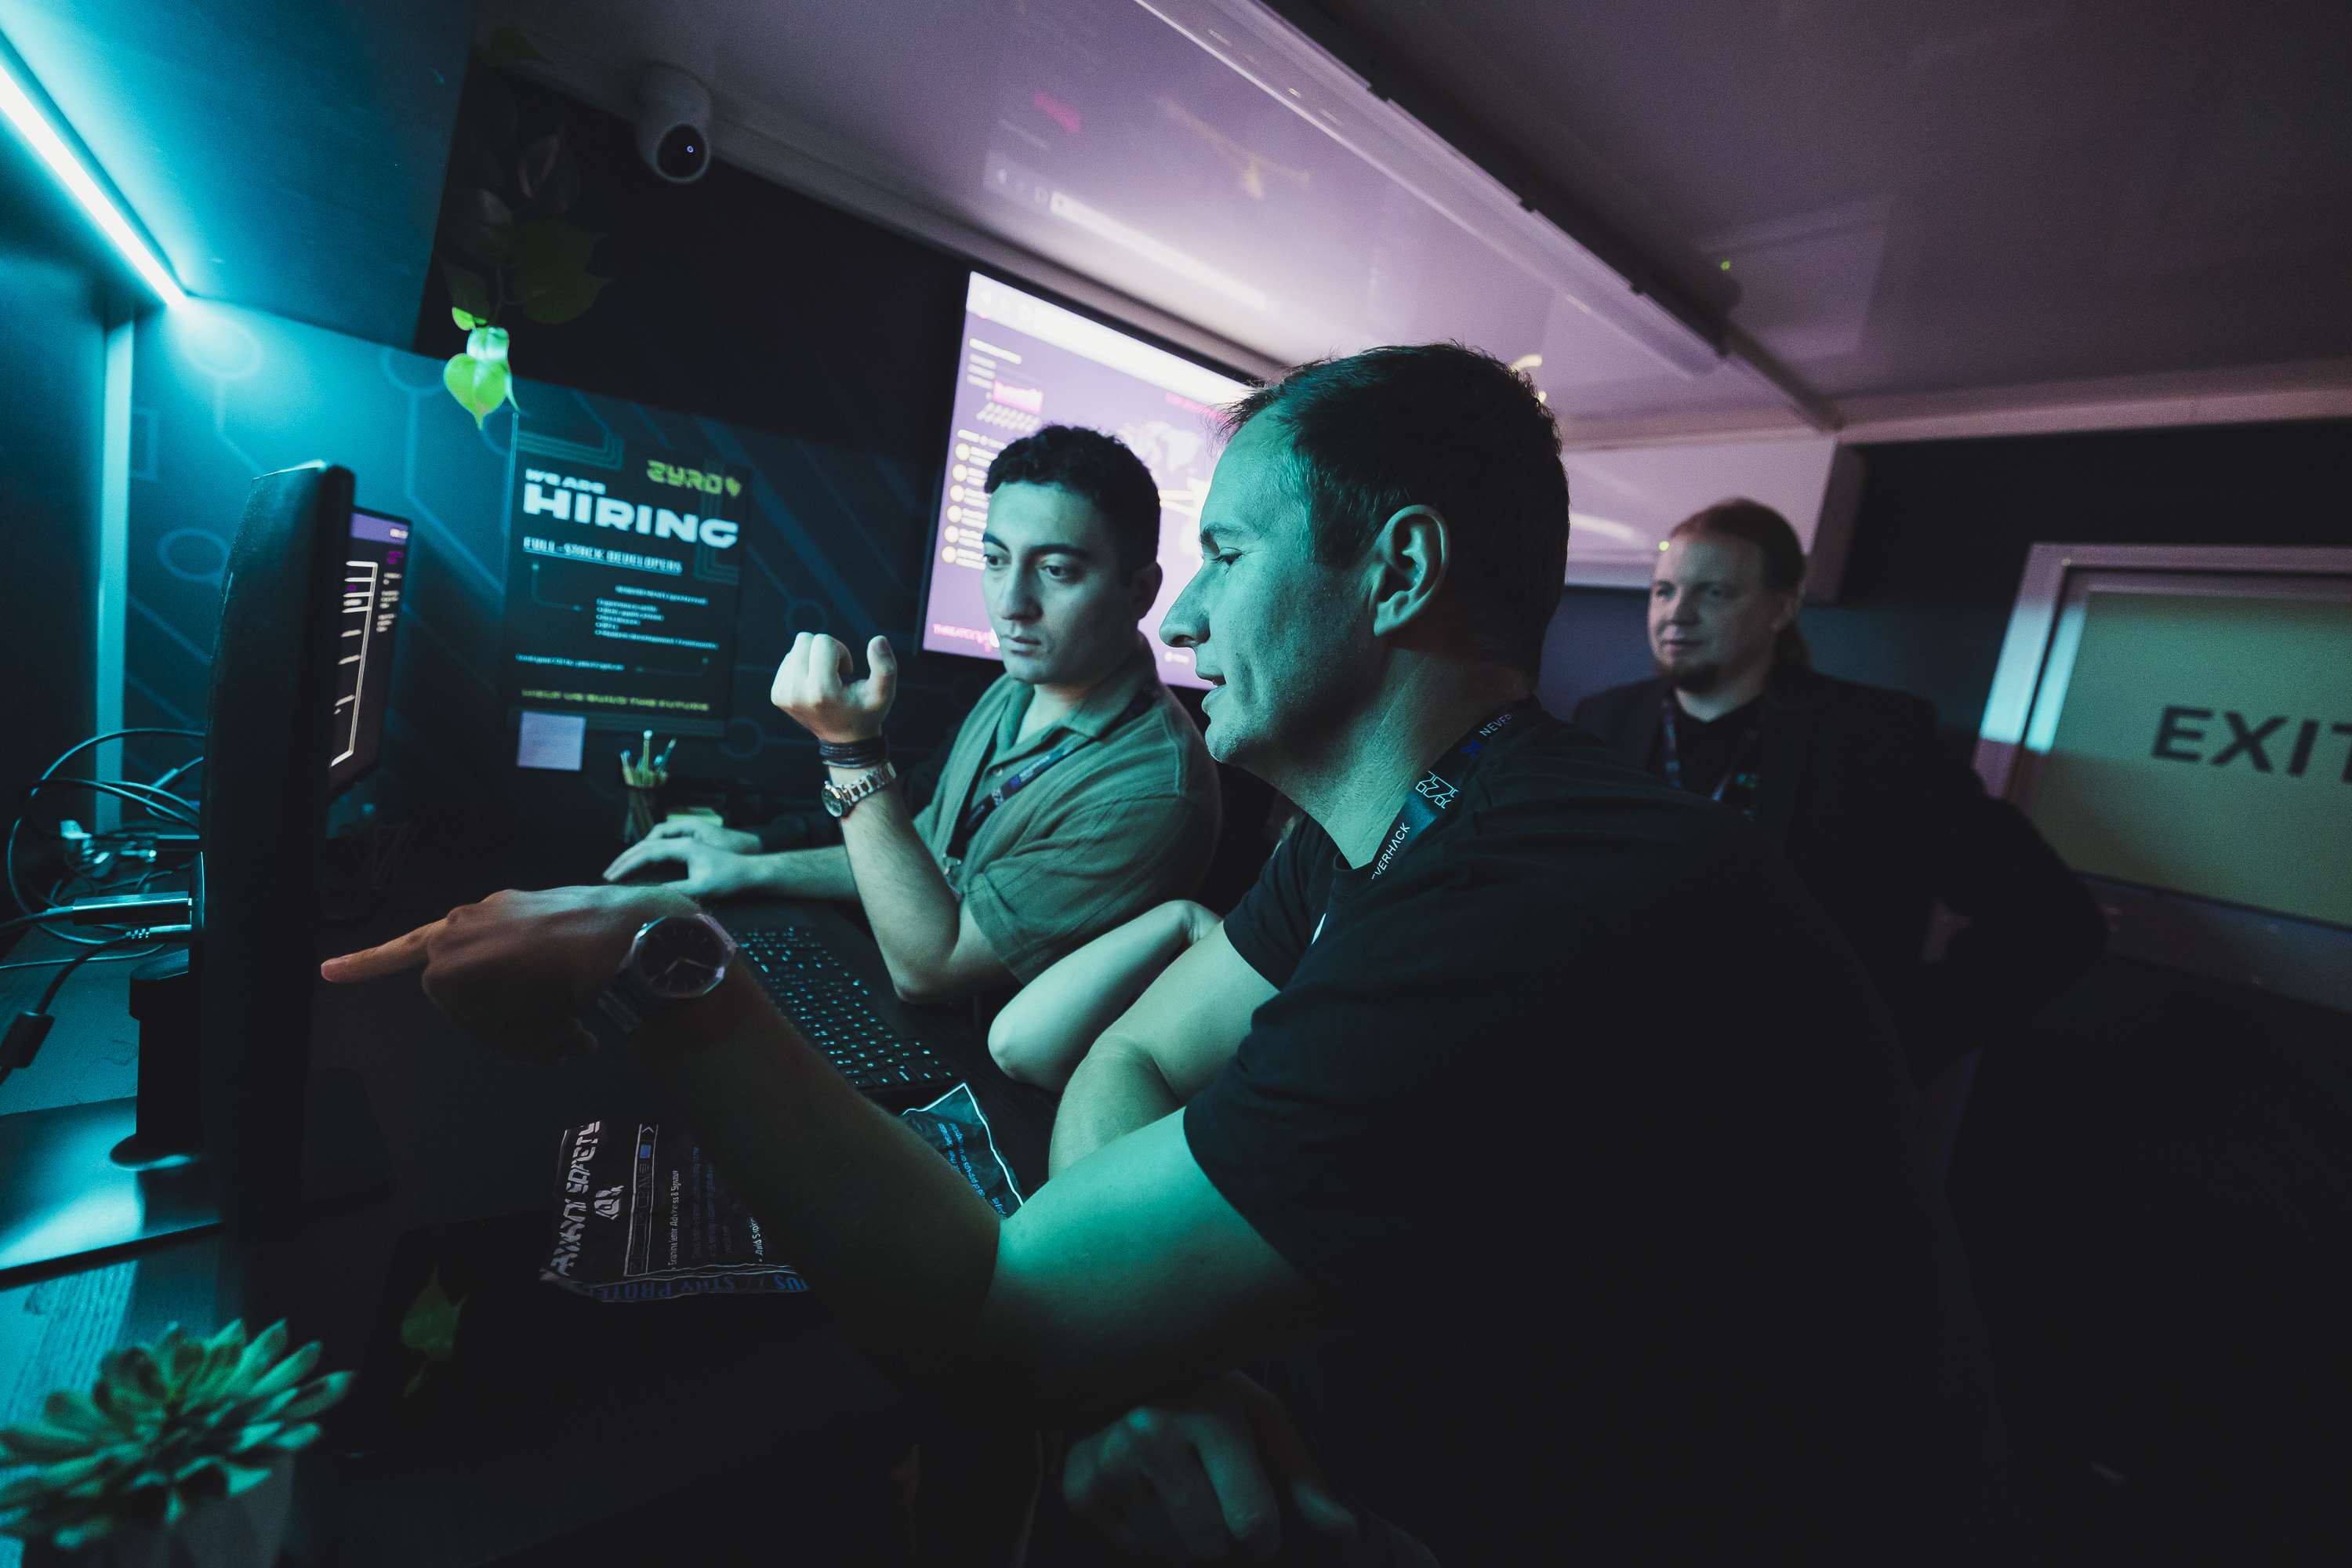
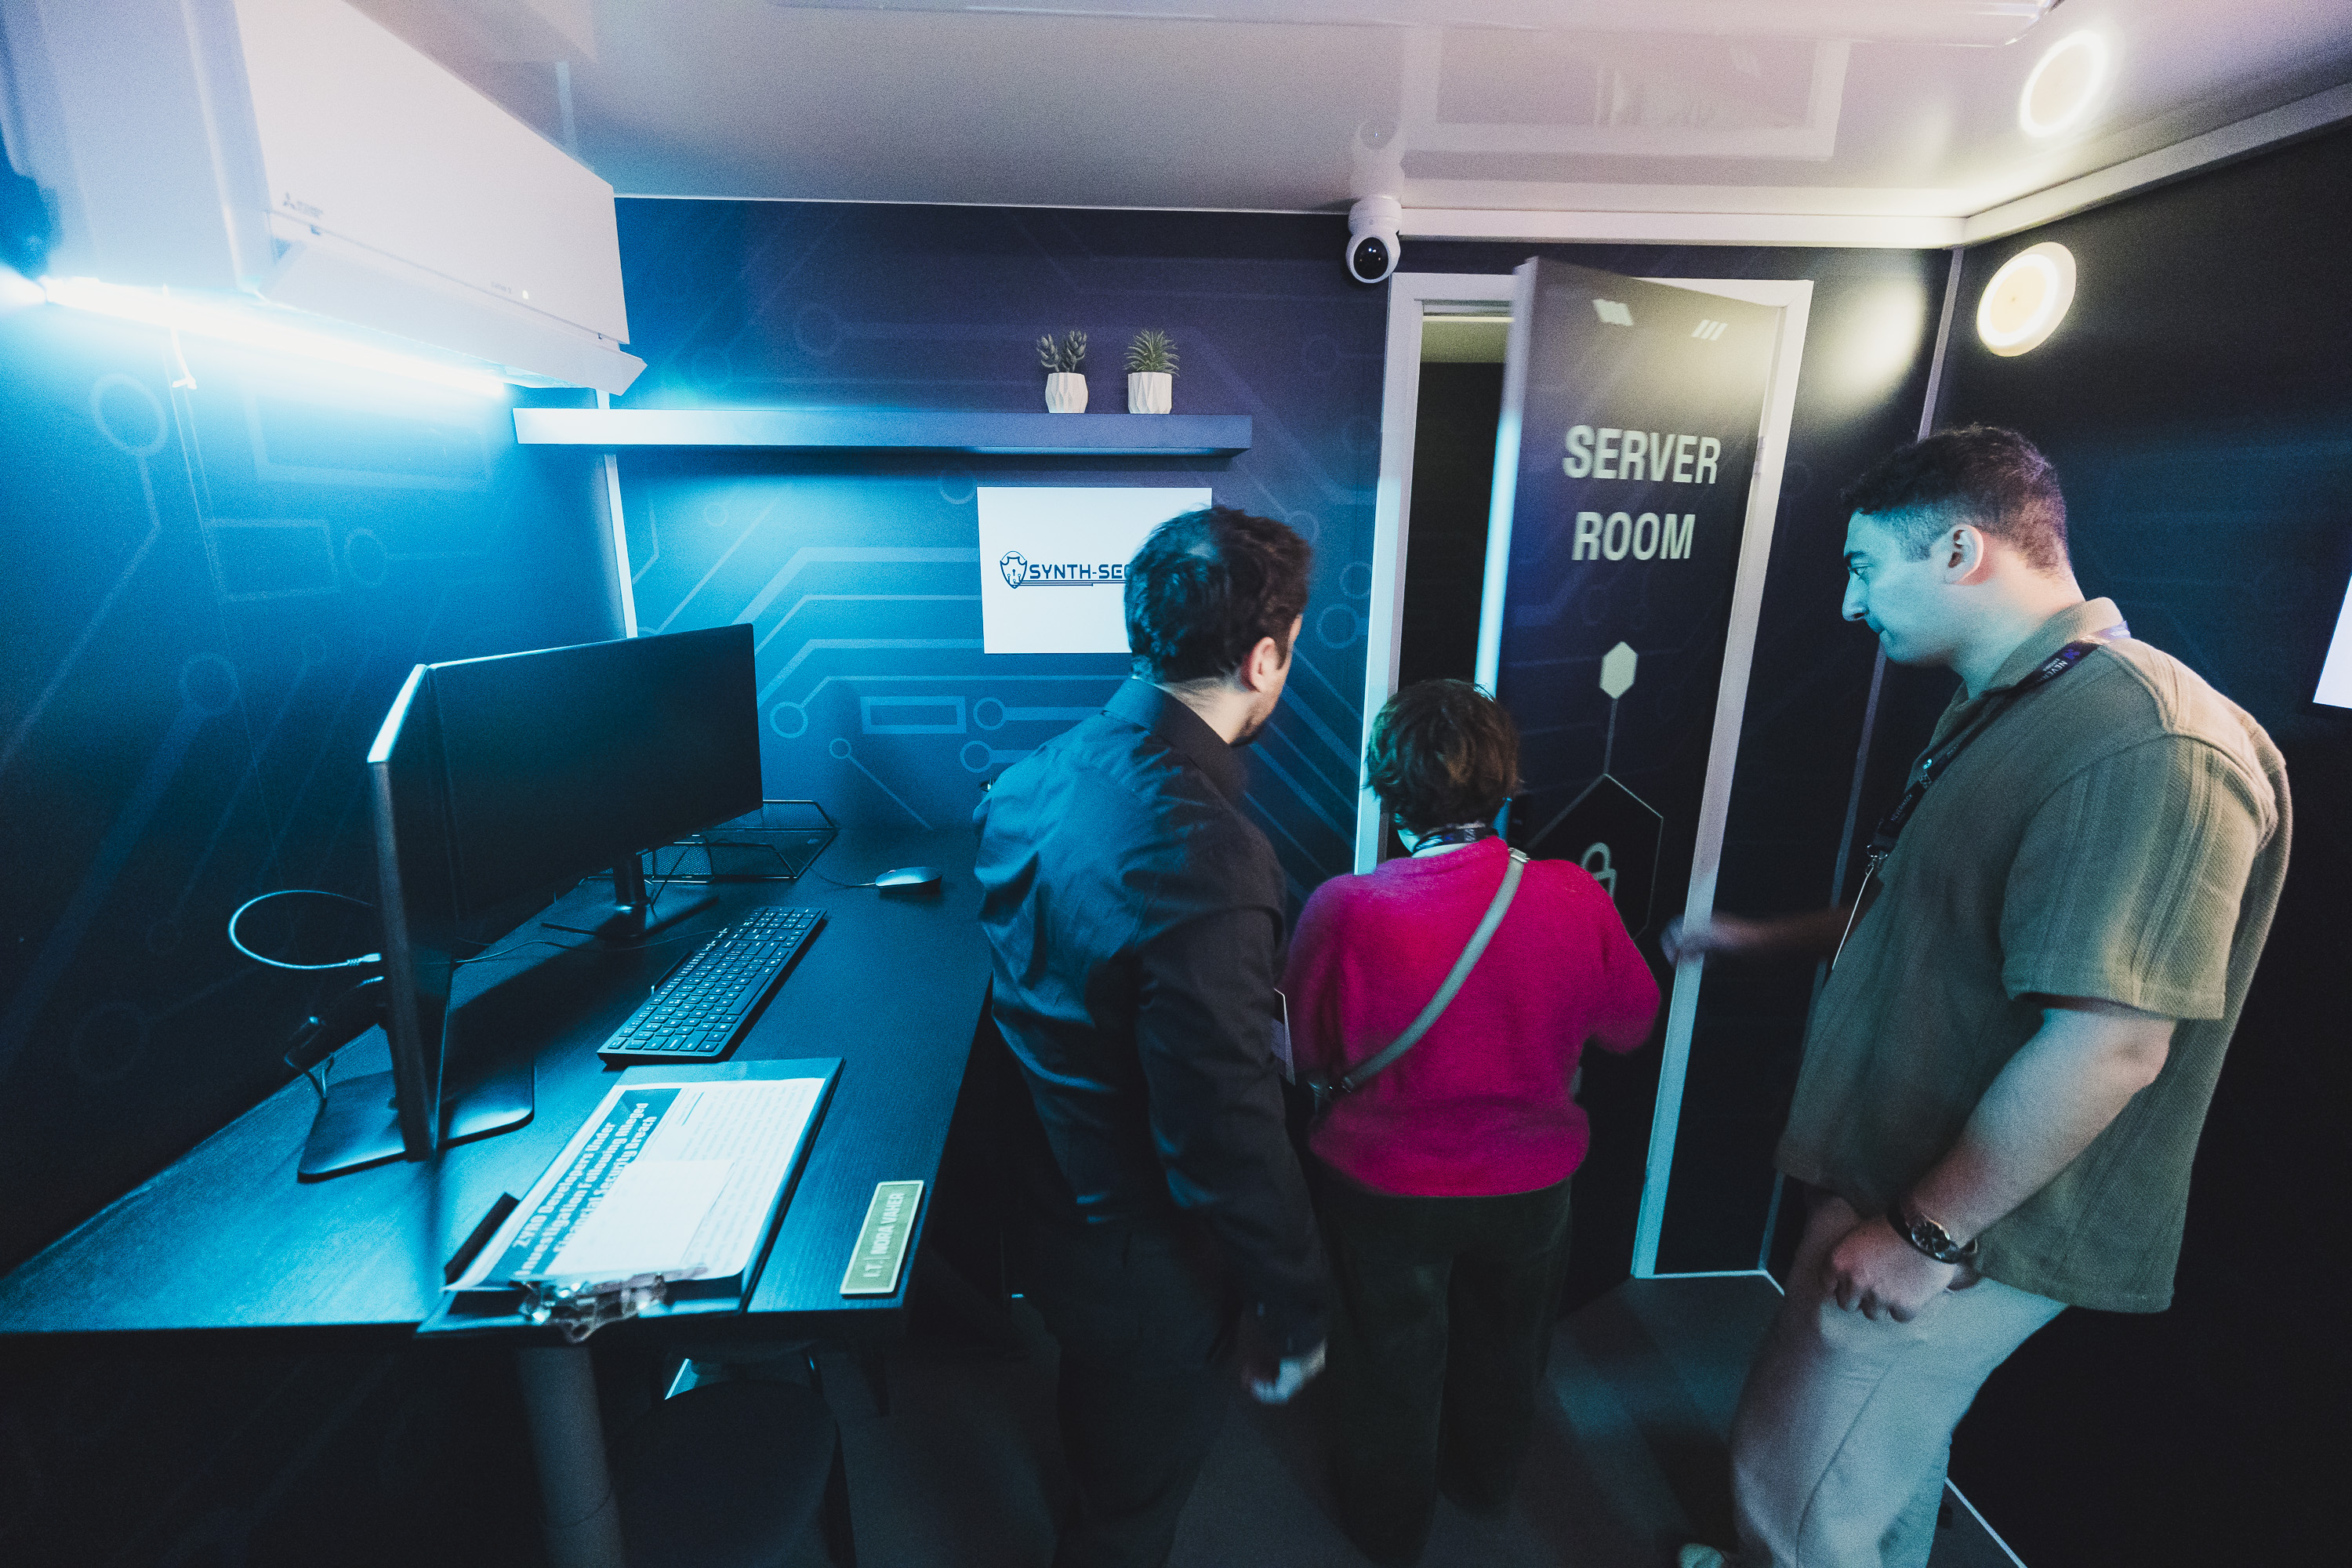
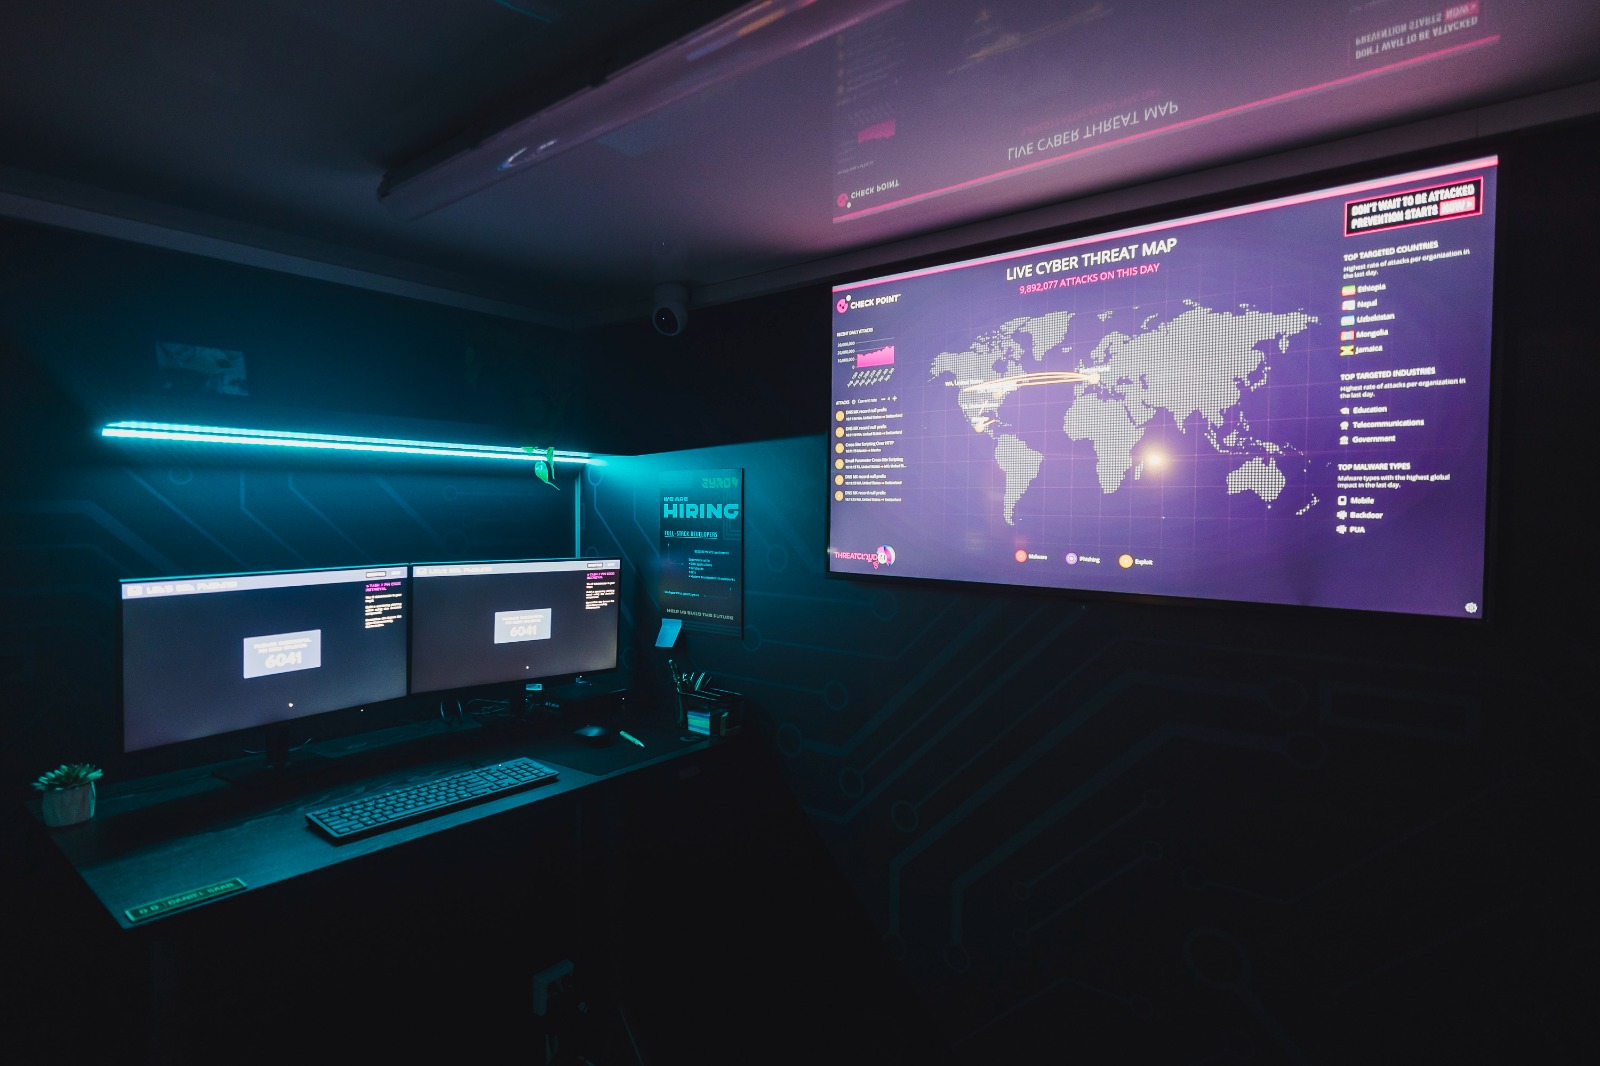
Ehitatud, sisustatud ja kleebitud. Haagis sõidab teie asukohta ja avab uksed.
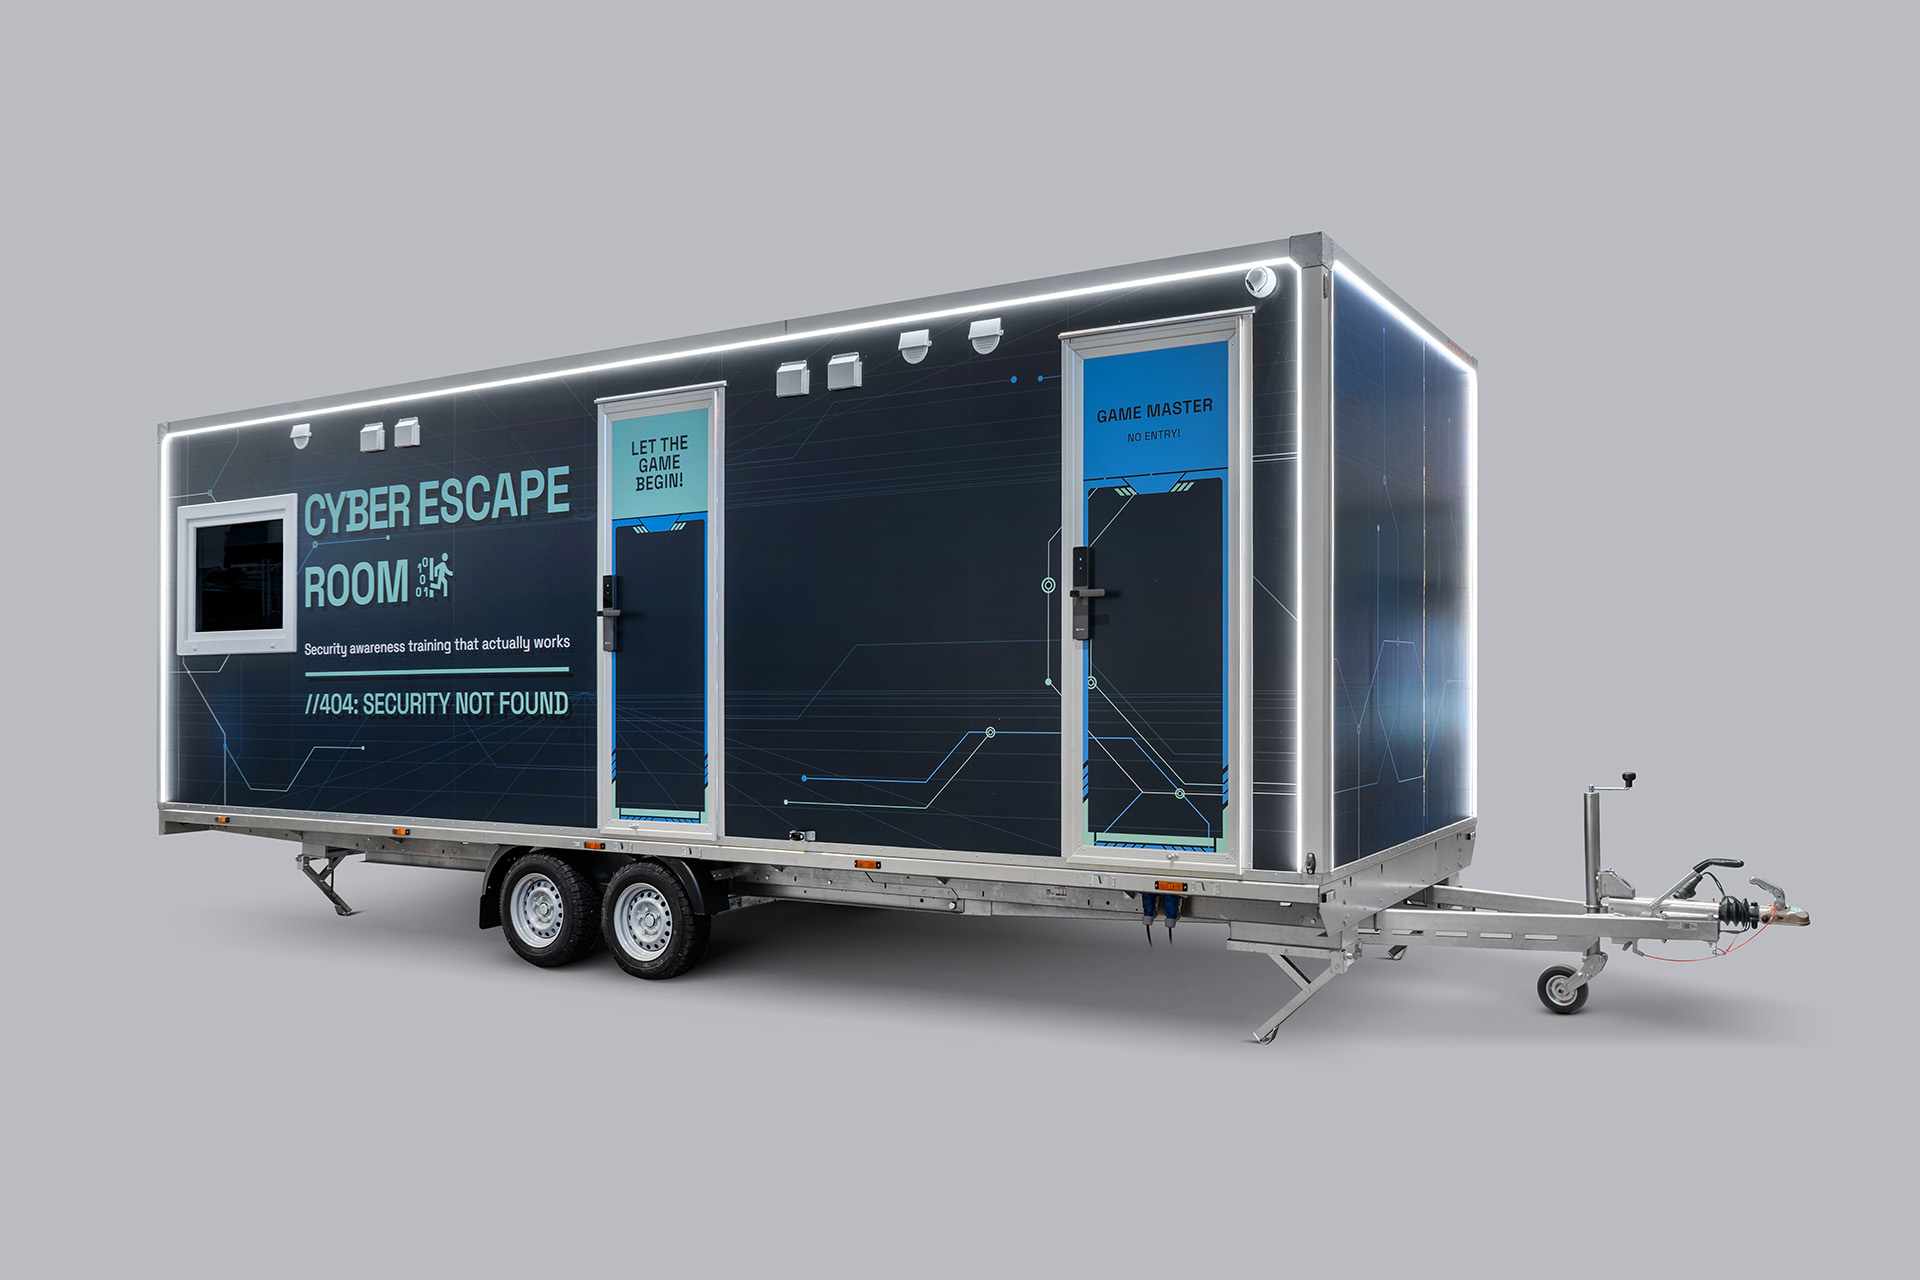
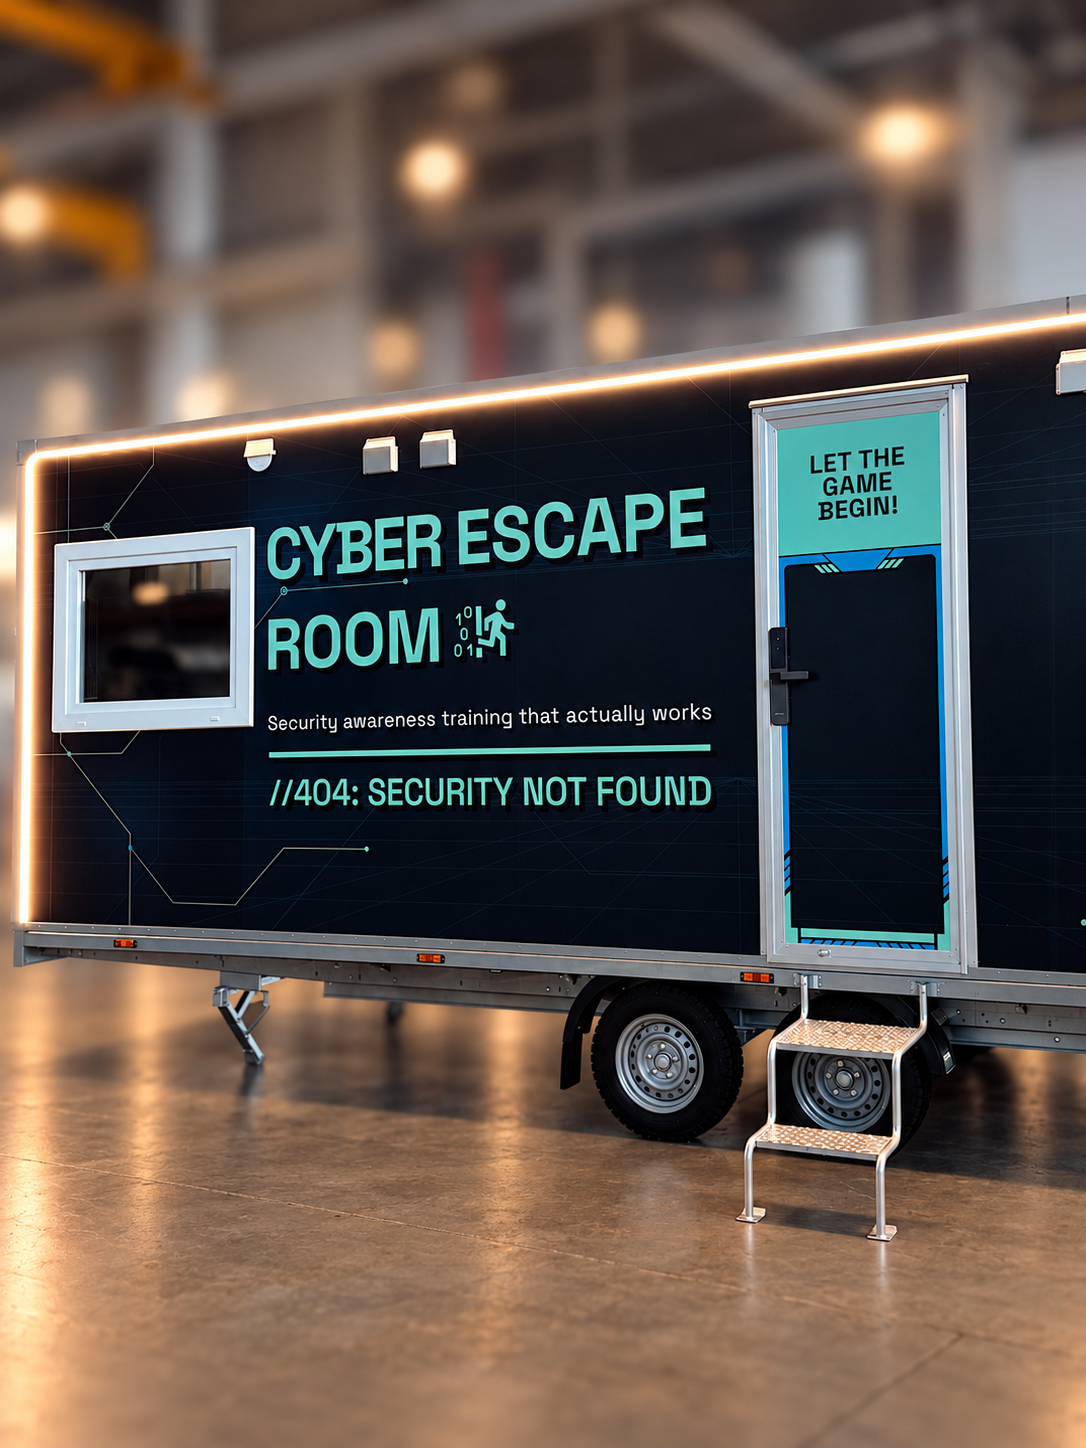
Vali päev, mil soovid haagist rentida, ja mängu formaat. Kinnitame vaba aja sama päeva jooksul.